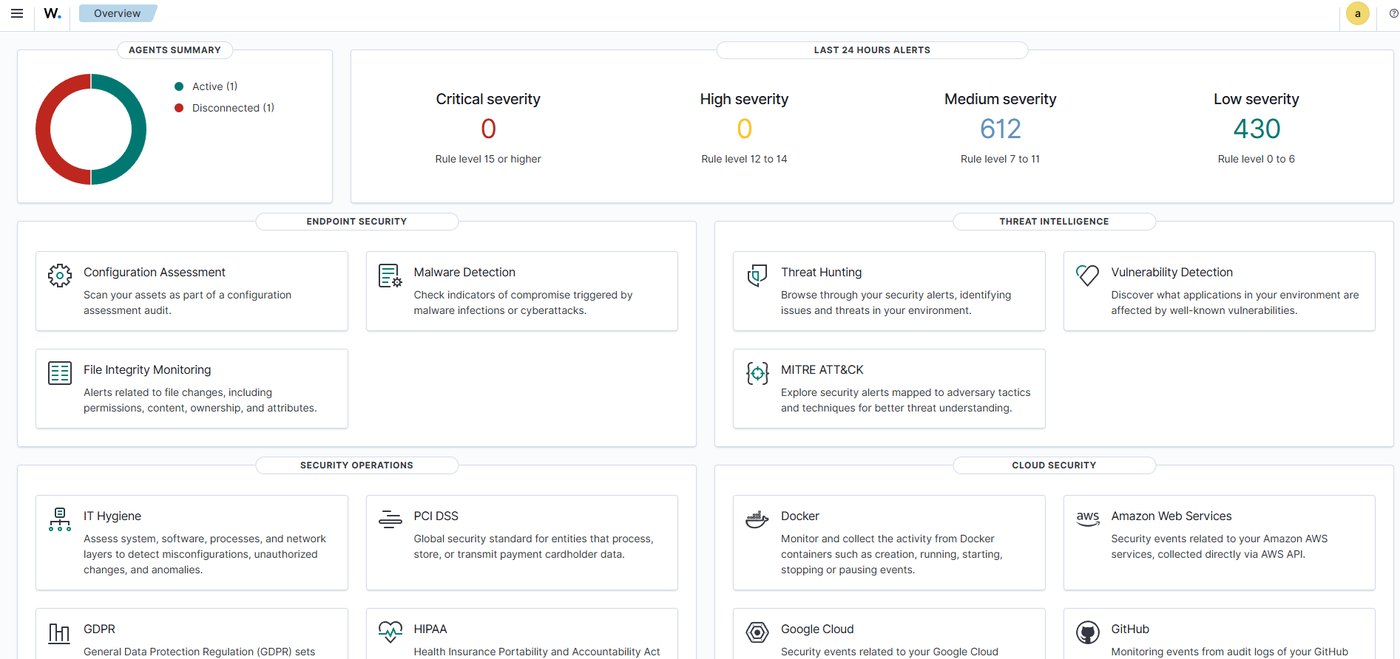
SIEM bez operacji to magazyn logów. Wazuh ma sens, gdy agent stoi na hoście, reguły pasują do Waszego stacku i dyżur wie, co zrobić z alertem o danym poziomie. Przegląd pokazuje agentów, ostatnią dobę i moduły: zmianę plików, kontrolę konfiguracji, podatności i zgodność.
Agenci i właściciel alertu
Wdrażamy agentów tam, gdzie jest produkcja i dane: sklep, bramka, baza, host administracyjny. Kontrola plików na konfiguracji i katalogach sklepu. Kontrola zgodności z backlogiem i oknem zmiany. Korelacja z taktykami ataku mówi, czy to szum, czy coś do eskalacji.
Alert bez właściciela wraca. Dlatego w playbooku jest: kto patrzy, jaki próg, jaki ślad zostaje w zgłoszeniu. PCI DSS i RODO w dashboardzie są dowodem kontroli, pod warunkiem że niespełniony check ma datę zamknięcia.
Jeden obraz incydentu
Wazuh nie zastępuje skanu podatności ani krawędzi. OpenVAS zasila luki. Cloudflare trzyma ekspozycję. Wazuh składa sygnał z hosta i aplikacji, żeby dyżur widział jeden incydent, nie pięć konsol. Pełny układ warstw jest na stronie security i hardening.
W skrócie: konsola ma sens, gdy alert ma właściciela i datę zamknięcia. Sam zbiór logów niczego nie broni.