Usługi / Audyt i zgodność
AudytRobimy audyt infrastruktury z backlogiem napraw i weryfikacją
Robimy audyt infrastruktury i mapujemy go na ISO 27001, SOC 2, DORA albo KNF. Zaczynamy od Waszych systemów: hosty, dostęp, krawędź, kopie. Potem skanujemy OpenVAS, sprawdzamy CIS w Wazuh i ekspozycję na krawędzi. Zostawiamy backlog z właścicielem, terminem i ponownym skanem. Dashboard pokazuje, co zamknięto między przeglądami.
Jak to składa się w całość
Od systemów do skanu, backlogu i rytmu
Najpierw rozumiemy systemy krytyczne i regulację. Na tej podstawie składamy OpenVAS, Wazuh, krawędź i dashboard w jeden program naprawczy. Raport dla zarządu i lista dla engineeringu to dwa widoki tego samego backlogu.
- Raport dla zarządu i lista dla engineeringu wychodzą z tego samego backlogu.
- Wyjątek od CIS ma właściciela i datę przeglądu.
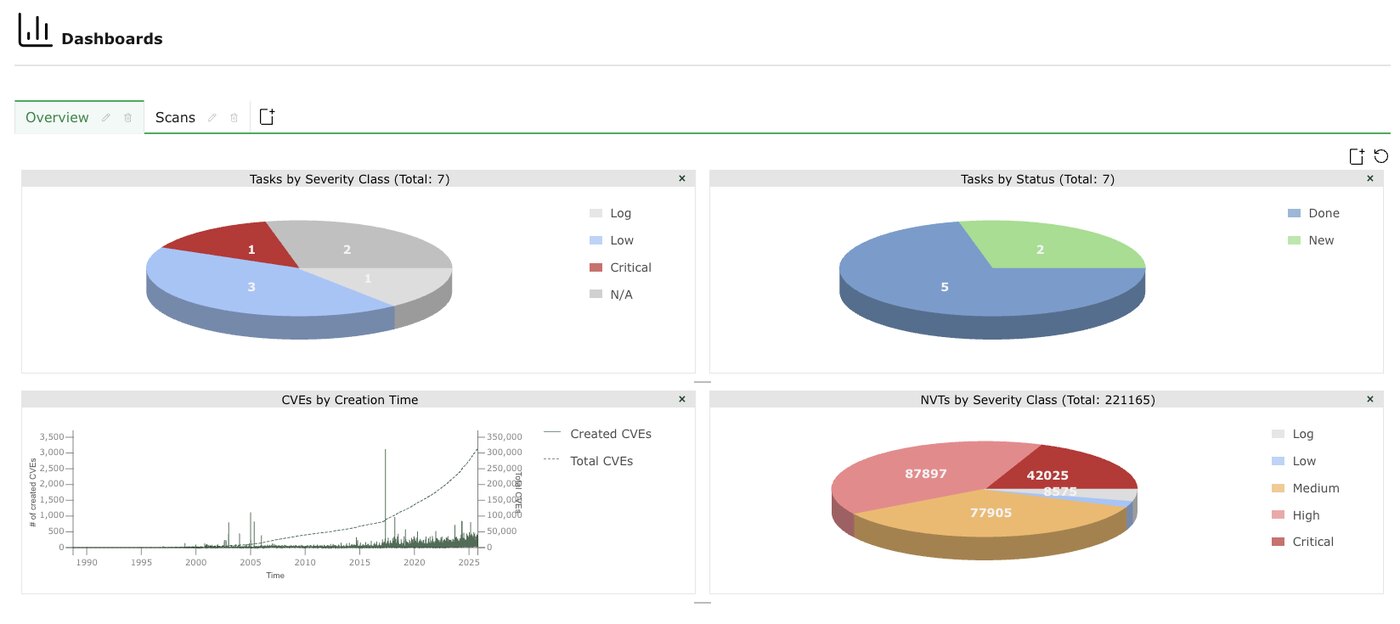
Skanujemy hosty i zasilamy kolejkę napraw
Greenbone OpenVAS, także ze skanem uwierzytelnionym, odczytuje Wasze hosty, panele i bazy. Wynik ma CVSS, ekspozycję i właściciela. Po patchu robimy ponowny skan. Krytyczne luki wchodzą do kolejki poza cyklem kwartalnym.
Zakres
Hosty, panele, bazy, staging i produkcja. Osobna polityka dla tego, co widać z internetu.
Priorytet
CVSS razem z danymi i ekspozycją. Publiczny origin przed hostem bez ruchu z zewnątrz.
Dowód
Zamknięcie potwierdzamy skanem. Engineering i audytor widzą ten sam wynik.
Rytm
Cykl stały plus skan po zmianie. Raport dla zarządu i lista dla engineeringu.
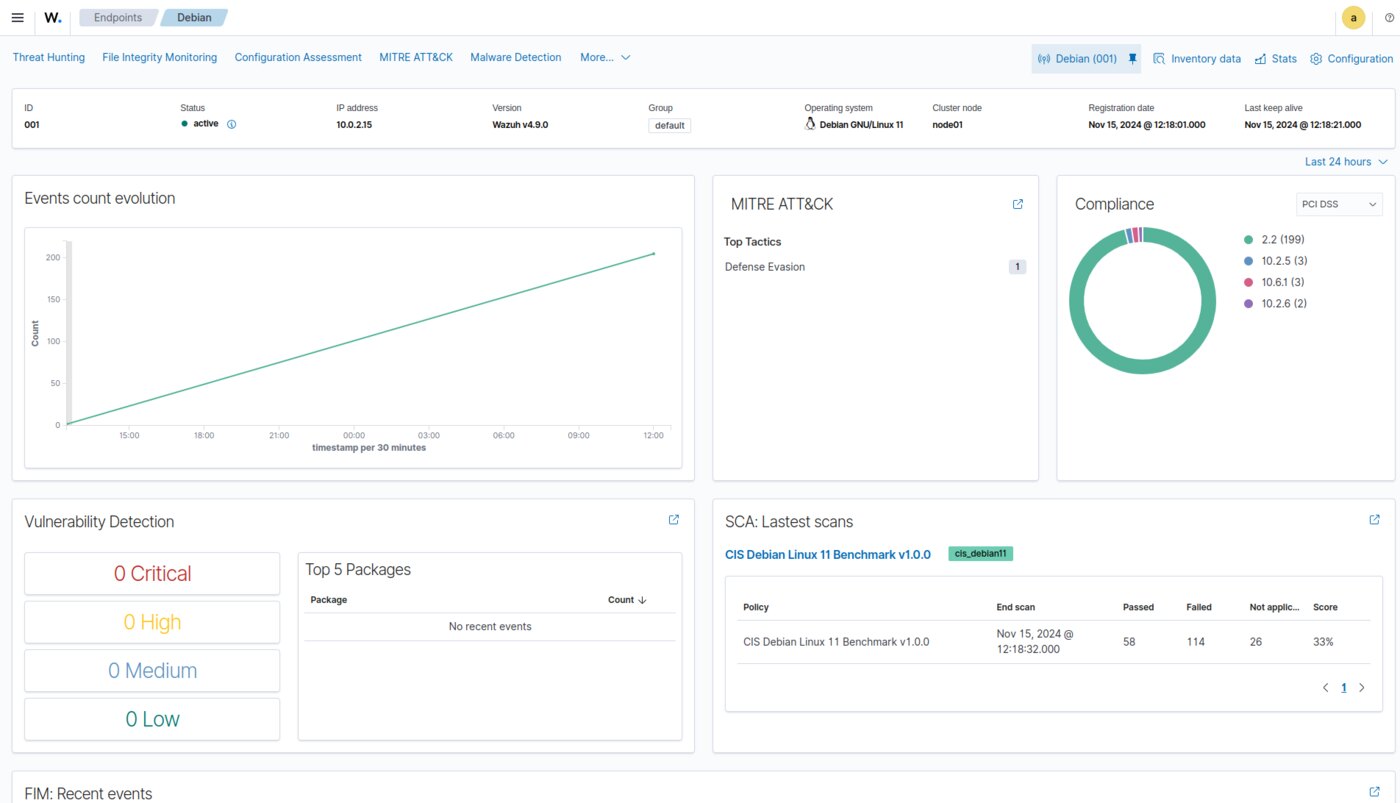
Sprawdzamy CIS, dostęp i ślad zmian
SCA pokazuje dryf względem benchmarku. FIM i logi mówią, kto zmienił plik i kiedy. To materiał pod kontrolę dostępu i pod przegląd uprawnień. Wyjątek od CIS ma uzasadnienie i datę przeglądu.
CIS
Benchmark per system. Wyjątek ma uzasadnienie i datę przeglądu.
IAM
Konta, klucze, sudo, role w chmurze. Martwe konta i nadmiar uprawnień idą do backlogu.
Ślad
Deploy, logowanie, zmiana grupy. Kto, kiedy, z jakiego źródła.
Dowód
Eksport pod audytora. Retencja zgodna z polityką.
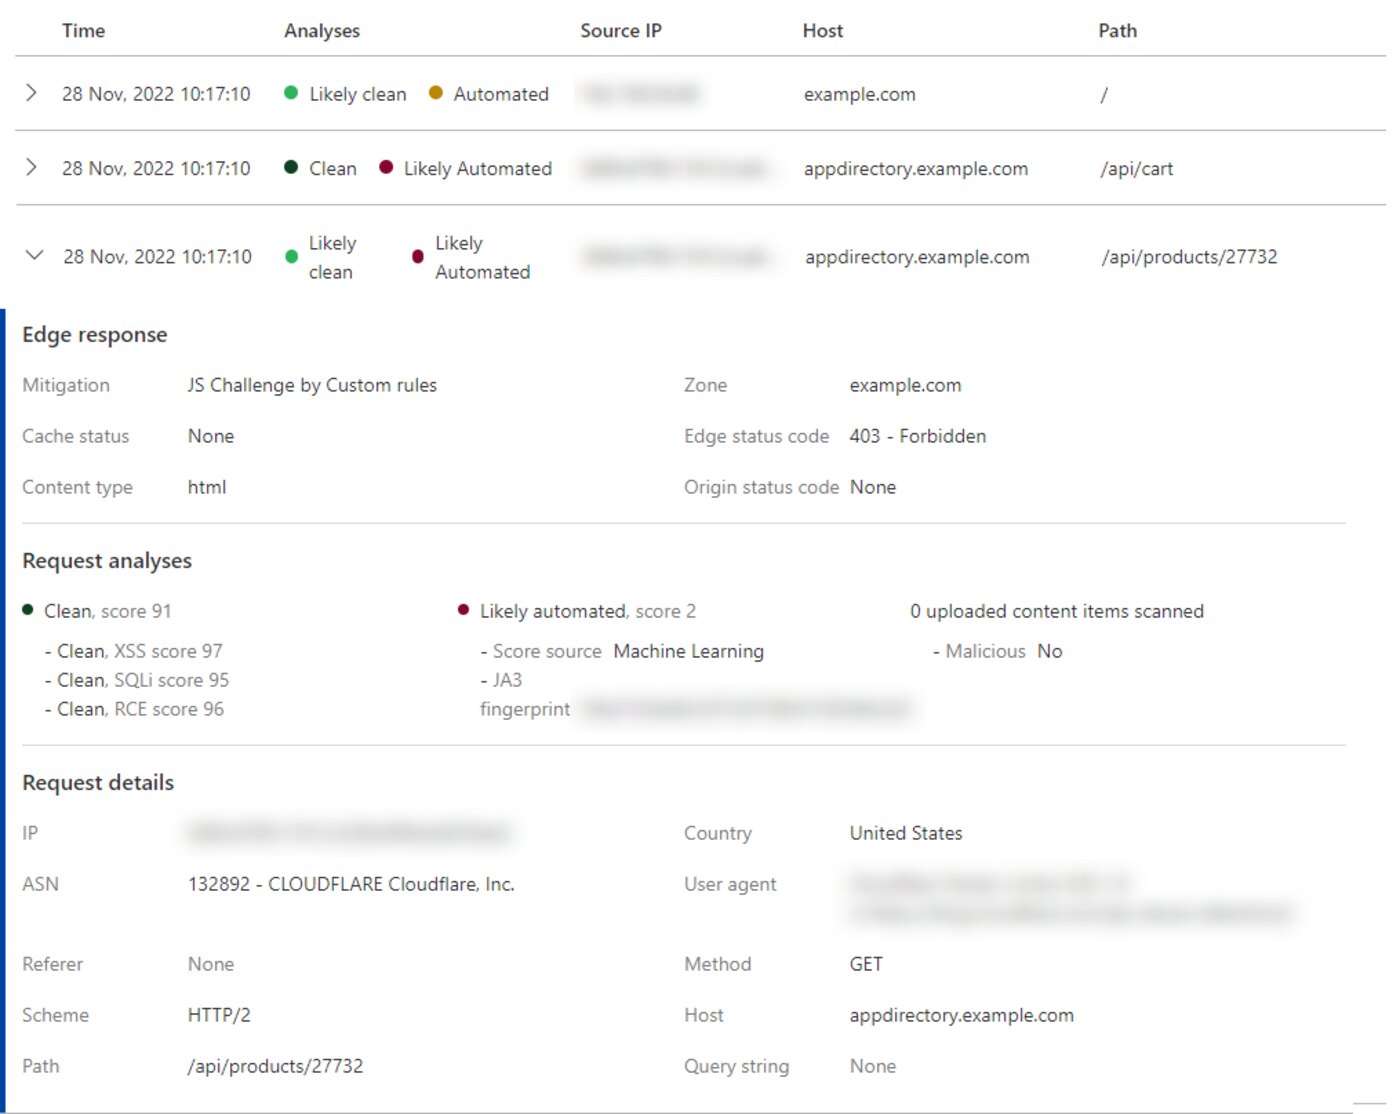
Sprawdzamy krawędź i to, co jest publiczne
WAF, Access i ukrycie origin wchodzą do audytu razem z hostem. Sprawdzamy, co nadal słucha publicznie i czy panel wszedł przez tożsamość. Log krawędzi zamyka obraz razem z systemem.
Powierzchnia
DNS, porty, panele, API. Lista tego, co ma być publiczne, reszta za Access albo VPN.
Reguły
WAF pod aplikację. Wyjątki udokumentowane. Rate limit na logowanie i kosztowne endpointy.
Tożsamość
Grafana, cloud i staging przez SSO. Krótka sesja, log wejścia.
Luka
Origin wystawiony obok Cloudflare zapisujemy jako znalezisko, z właścicielem i terminem.
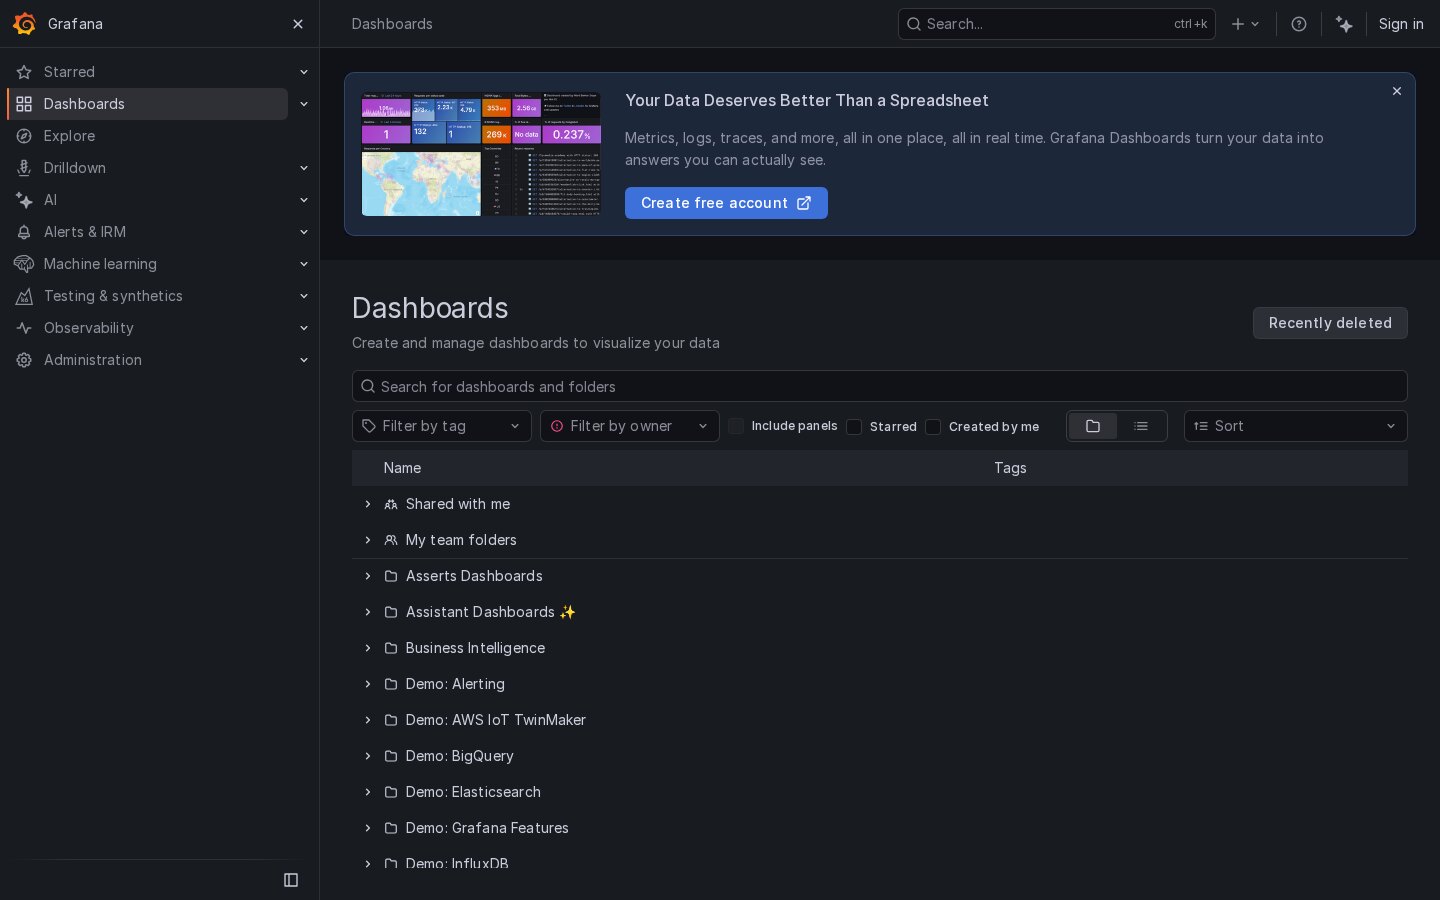
Utrzymujemy kontrolę między audytami
Po raporcie zostaje dashboard: backup, certyfikaty, faili IAM, skan. Kolejny audyt zaczyna się od tego, co zamknięto. Plan 30, 60 i 90 dni ma mierzalny stan.
Posture
Cloud i on-prem: szyfrowanie, logi, publiczne buckety, otwarte SG.
Trend
Liczba otwartych P1, wiek luki, pokrycie agentem. Wykres dla zarządu z tego samego backlogu.
Mapowanie
ISO 27001, SOC 2, DORA, KNF. Kontrola w infrastrukturze, razem z polityką.
Ludzie
Właściciel, termin, eskalacja. Audytor dostaje dowód, engineering listę prac.
Jak pracujemy
Od systemów klienta do planu napraw
Zaczynamy od kontekstu biznesowego i systemów krytycznych. Potem skanujemy, sprawdzamy uprawnienia i krawędź. Zostawiamy backlog z właścicielem. Zostajemy przy ponownym skanie i dashboardzie trendu.
- Zakres Sprawdzamy systemy, dane, regulację, RTO i kto podpisuje wyjątek. Ustalamy, co jest poza zakresem. Z tego wychodzi plan skanu.
- Zbieranie Skanujemy OpenVAS, sprawdzamy CIS, IAM, krawędź, kopie i logi. Wynik ma ekspozycję i właściciela.
- Raport Układamy ryzyko, koszt, kolejność i dowód dla audytora. Engineering dostaje listę prac z tego samego backlogu.
- Zamknięcie Planujemy okna, ponowny skan i dashboard trendu. Plan 30, 60 i 90 dni ma mierzalny stan.
Rozmowa
Omówimy systemy, regulację i zakres audytu
Na tej podstawie przygotujemy zakres: skan, backlog, mapowanie i rytm weryfikacji.
Skontaktuj się