Usługi / Analiza bezpieczeństwa
AnalizaRobimy mapę bezpieczeństwa infrastruktury i kolejność prac
Robimy mapę bezpieczeństwa infrastruktury i kolejność prac. Zaczynamy od Waszych systemów krytycznych i danych. Potem sprawdzamy krawędź w Cloudflare, ruch w ntopng, znane luki w OpenVAS i sygnały z hostów w Wazuh. Składamy to w jedną mapę ryzyka. Wdrożenie warstw i dyżur to osobna usługa security.
Jak to składa się w całość
Od systemów do czterech widoków i mapy ryzyka
Najpierw rozumiemy systemy krytyczne i dane. Na tej podstawie składamy krawędź, ruch, skan luk i sygnały z hostów. Analiza zostawia mapę i kolejność prac. Wdrożenie Wazuh i dyżur wyceniamy osobno.
- Wynikiem jest mapa i backlog. Wdrożenie warstw i dyżur 24/7 wyceniamy na podstawie tego raportu.
- Audyt zgodności mapuje ten stan na ISO, SOC 2 albo DORA. Analiza najpierw mówi, co jest.
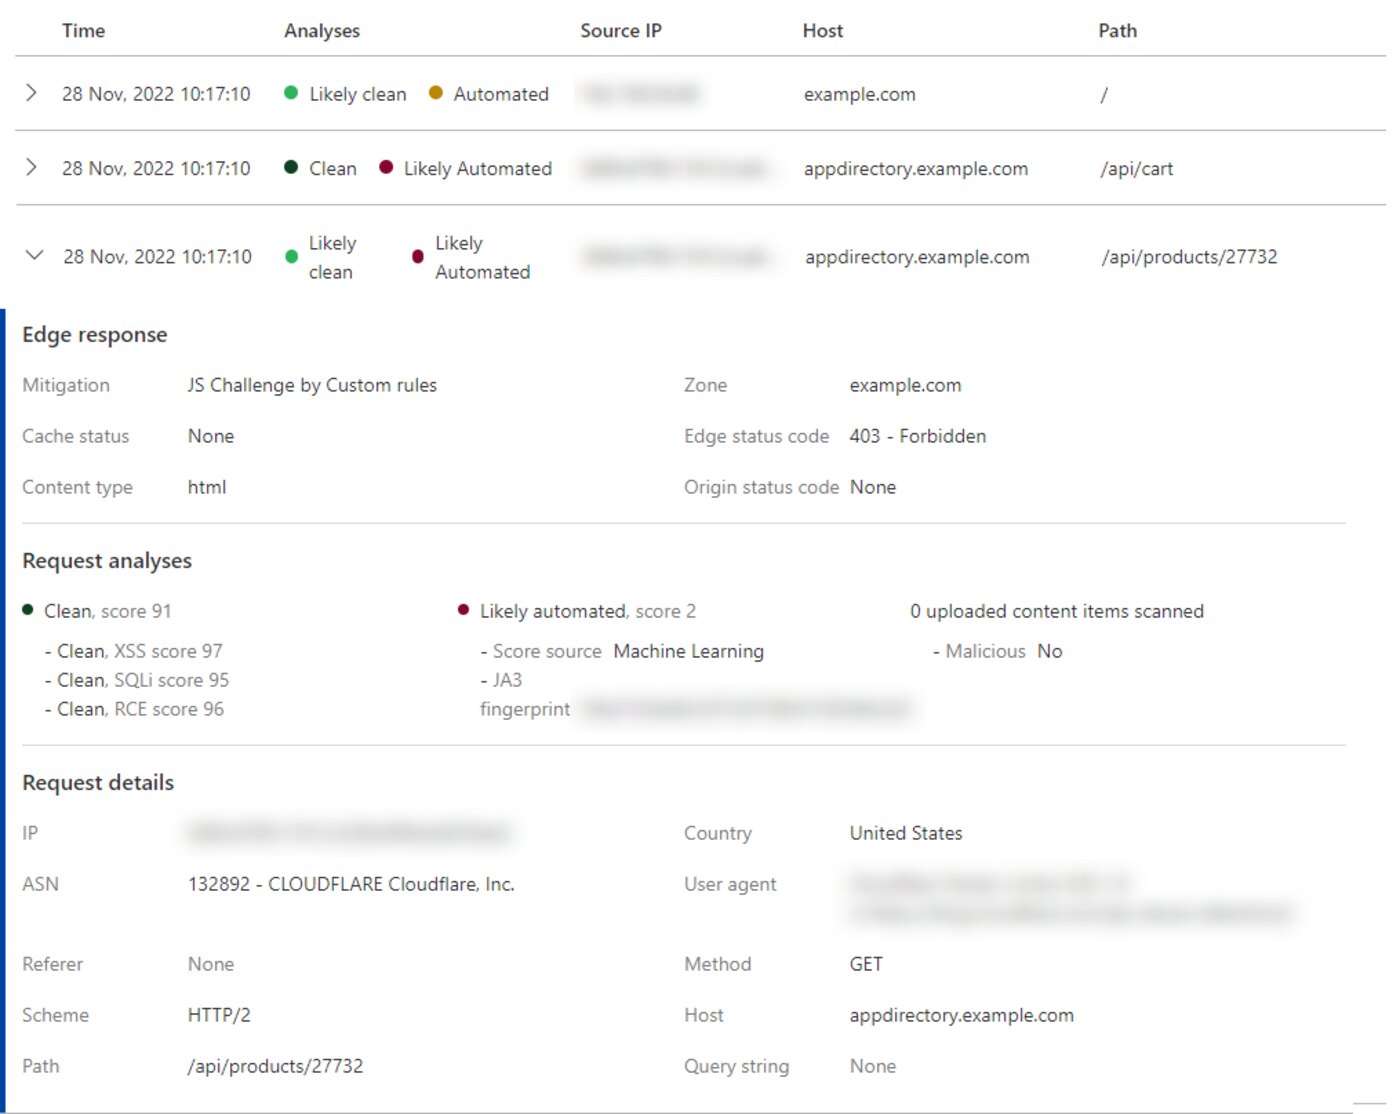
Sprawdzamy co jest publiczne, zanim wejdziemy do sieci
Analiza zaczyna się od krawędzi. DNS, certyfikaty, WAF, Access i to, czy origin nadal słucha na publicznym adresie. Cloudflare Security Analytics pokazuje ocenę bota, reguły i log żądania. Na tej podstawie wiemy, co naprawdę widać z internetu.
Powierzchnia
Hostname, porty, panele, API. Lista tego, co ma być publiczne. Reszta za Access albo VPN.
Ruch z internetu
Ocena bota, skan, zalew, próby na logowanie. Czy krawędź zatrzymuje masę, czy oddaje ją originowi.
Tożsamość
Grafana, chmura i staging przez SSO. Panel na haśle w internecie zapisujemy jako znalezisko.
Luka
Origin obok Cloudflare, stary rekord DNS, otwarty port administracyjny. To ekspozycja z właścicielem i terminem.
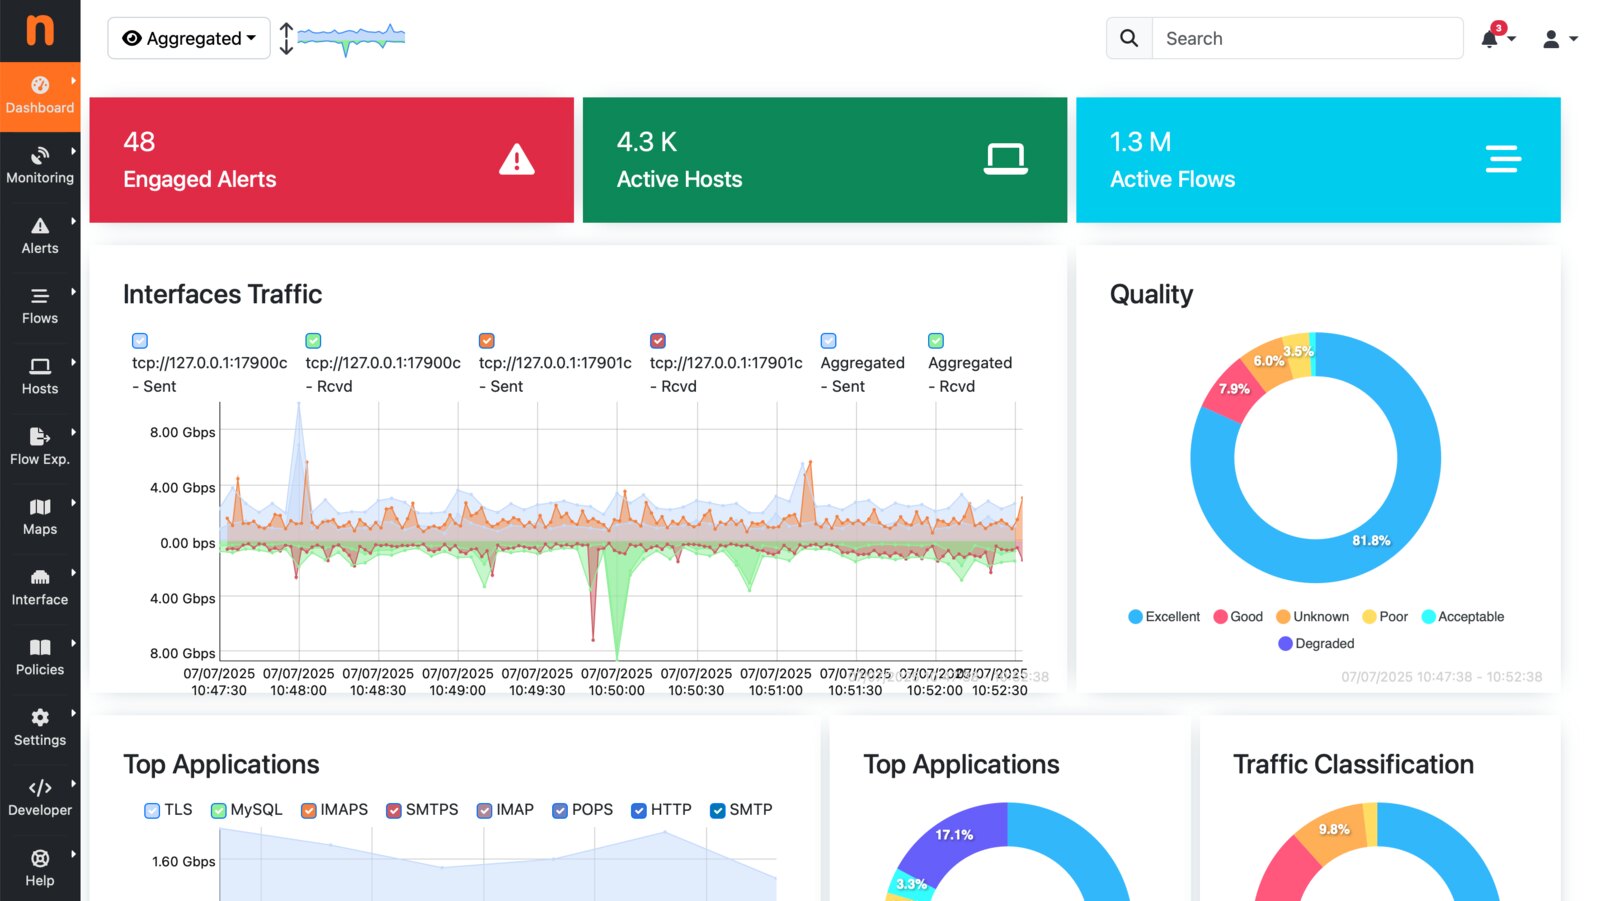
Sprawdzamy ruch w sieci i odstępstwa od profilu
ntopng klasyfikuje przepływy, aplikacje i hosty. Porównujemy zwykły dzień z odstępstwem: nowa destynacja, skan, duży egress, ruch między maszynami, które nie powinny ze sobą rozmawiać. Skan luk mówi, co da się zaatakować. Ruch pokazuje, czy ktoś już chodzi po sieci.
Profil
Kto z kim rozmawia, jakie protokoły, jaki wolumen. Punkt odniesienia z kilku dni, nie jednorazowy zrzut.
Odstępstwo
Nowy ASN, nietypowy DNS, połączenie poza znanym zestawem usług, skok objętości.
Segmentacja
Czy staging widzi produkcję, czy baza jest osiągalna z laptopa, czy jump host jest jedyną drogą.
Korelacja
Przepływ zestawia się z alertem z hosta i z krawędzią. Jedno zdarzenie, trzy widoki.
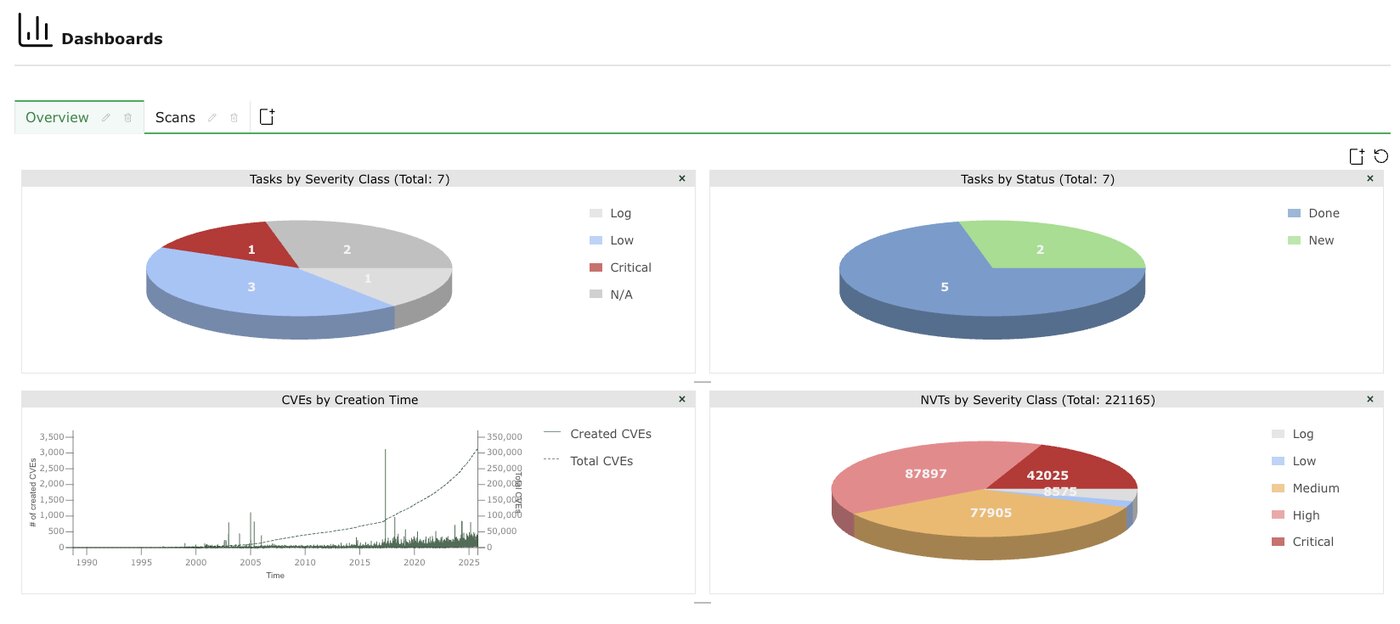
Skanujemy znane luki razem z ekspozycją
OpenVAS daje listę znanych dziur. Nadajemy im wagę razem z ekspozycją i danymi. Publiczna aplikacja i zbiór kartowy przed hostem bez ruchu z internetu. Wynik wchodzi do mapy ryzyka.
Zakres
Hosty, panele, bazy, staging i produkcja. Osobna polityka dla tego, co widać z internetu.
Priorytet
CVSS razem z ruchem i danymi. Krytyczna luka na hoście bez ekspozycji nie wyprzedza średniej na originie.
Uwierzytelnienie
Skan po zalogowaniu pokazuje rzeczywiste wersje pakietów. Bez logowania raport opiera się na fingerprintcie.
Następny krok
Kolejka napraw z właścicielem to już hardening albo audyt. Analiza mówi, od czego zacząć.
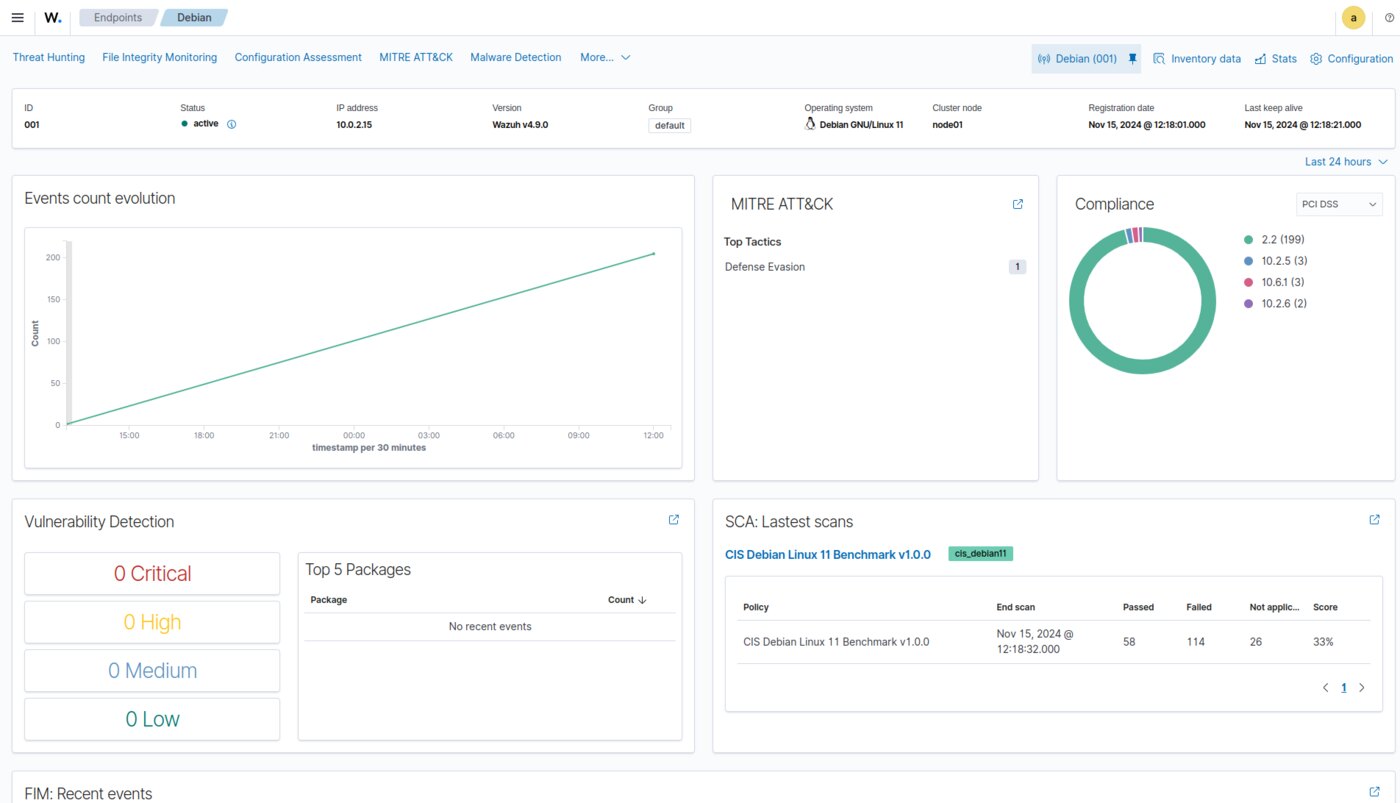
Sprawdzamy sygnały na hostach i pokrycie logów
Jeśli agenci już stoją, oglądamy alerty, FIM i SCA. Jeśli nie, spisujemy, jakie logi są, a jakich brakuje. Analiza nie wdraża SIEM. Pokazuje, czy da się dziś zobaczyć incydent, czy tylko odtworzyć go po fakcie z kilku plików.
Pokrycie
Które hosty mają agenta albo log. Produkcja i jump host przed maszyną testową.
SCA i FIM
Dryf względem CIS, zmiana pliku poza oknem. To materiał pod ryzyko konfiguracji.
Alerty
Szum kontra zdarzenie, które wymaga reakcji. Brak playbooka i brak logu zapisujemy jako znaleziska.
Ślad
Czy da się powiedzieć kto, kiedy i z jakiego źródła. Retencja i dostęp do logów też wchodzą do mapy.
Jak pracujemy
Od systemów klienta do kolejności prac
Zaczynamy od systemów krytycznych i danych. Potem zbieramy obraz z krawędzi, sieci, skanu i hostów. Składamy raport. Na końcu decyzja, co wdrażać: hardening, audyt albo dyżur.
- Zakres Sprawdzamy systemy, dane, kto podpisuje i co jest poza zakresem. Z tego wychodzi plan zbierania.
- Zbieranie Sprawdzamy powierzchnię, ruch, skan luk, logi i konfigurację. Cztery widoki trafiają do jednej mapy.
- Raport Układamy ryzyko, ekspozycję i kolejność. Zarząd dostaje uzasadnienie, engineering listę prac.
- Decyzja Rekomendujemy hardening, audyt zgodności albo dyżur, według tego co wyszło. Wdrożenie wyceniamy osobno.
Pytania
Zakres analizy i podział pracy
Czym analiza różni się od audytu zgodności?
Analiza opisuje stan: co jest wystawione, jaki jest ruch, które luki są znane, jakie sygnały widać na hostach. Audyt mapuje ten stan na kontrolę ISO 27001, SOC 2, DORA albo KNF i zostawia backlog pod certyfikację. Często analiza jest pierwszym krokiem, audyt drugim.
Czy to test penetracyjny?
Nie. Test penetracyjny składa kilka luk w jeden scenariusz ataku, zwykle rzadziej i głębiej. Analiza korzysta ze skanu znanych luk, ruchu i logów. Daje mapę i kolejność na dziś. Test mówi, jak da się te luki wykorzystać razem.
Czy musimy już mieć Cloudflare, ntopng, OpenVAS i Wazuh?
Nie. Jeśli narzędzia są, korzystamy z nich. Jeśli nie, spisujemy powierzchnię, dostępne logi i wynik skanu, który możemy wykonać w zakresie. Brak narzędzia jest częścią obrazu.
Co zostaje po analizie?
Mapa ryzyka, kolejność prac i rekomendacja następnej usługi: security i hardening, audyt albo administracja. Wdrożenie warstw i dyżur wyceniamy osobno, na podstawie tego raportu.
Rozmowa
Omówimy systemy krytyczne i zakres analizy
Na tej podstawie przygotujemy zakres: mapa ryzyka i kolejność prac.
Skontaktuj się