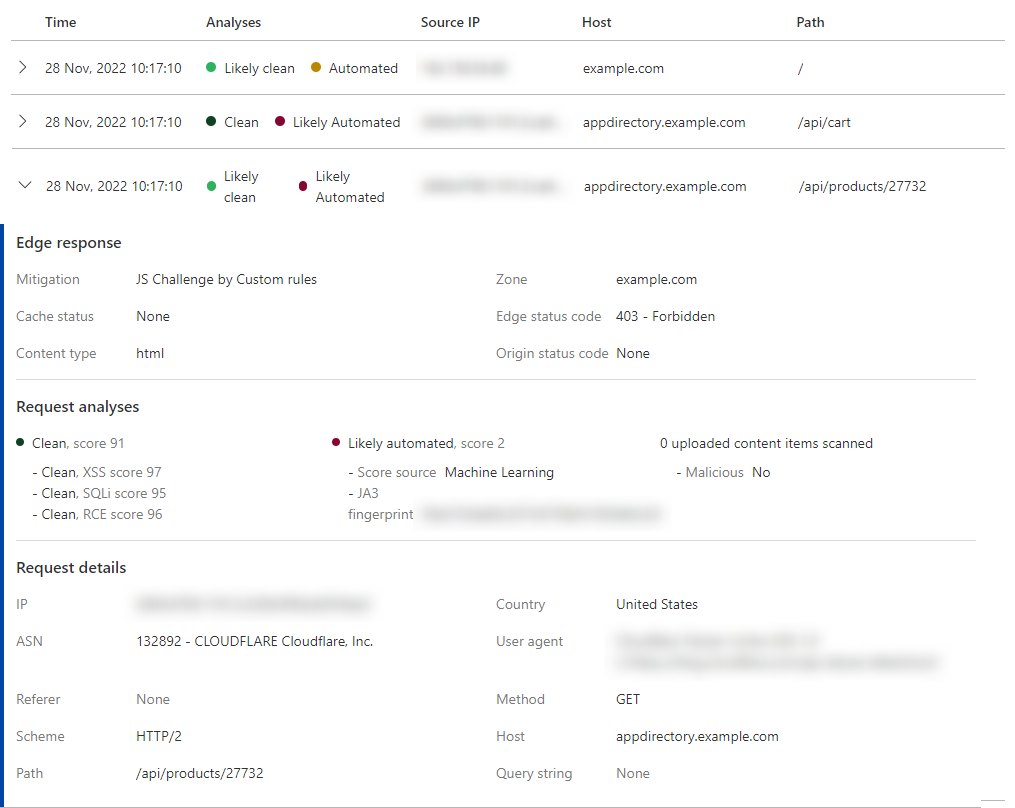
Bot nie musi wyglądać jak atak na bazę. Często to zwykłe wejście na logowanie, koszyk albo API produktów, powtarzane z wielu adresów. W logu sklepu widać skok błędów. W Cloudflare widać ocenę bota i to, czy krawędź wystawiła wyzwanie, czy puściła żądanie do serwera.
Ocena bota i wyzwanie
Zaczynamy od mapy ścieżek: logowanie, koszyk, wyszukiwarka, webhooki płatności. Zweryfikowane boty, wyszukiwarka i monitoring, zostają wpuszczone. Ruch z niską oceną dostaje wyzwanie albo blokadę. Serwer sklepu nie ma publicznego adresu. DNS i szyfrowanie kończą się na krawędzi.
Reguła bez kontekstu psuje checkout. Dlatego oglądamy próbki logów, nie sam wykres. Jeśli wyzwanie łapie prawdziwych klientów za firmowym proxy, zwężamy warunek do ścieżki, nie do całej domeny.
Serwer poza internetem
Skutek da się rozliczyć: mniej prób na logowaniu, ten sam czas odpowiedzi koszyka, mniej niespodzianek przy bramce płatności. Dyżur wie, kiedy podnieść próg, a kiedy zostawić wyzwanie. Ten sam model warstw jest w security infrastruktury i opiece ecommerce.
W skrócie: krawędź ocenia ruch zanim dojdzie do PHP. Serwer sklepu nie musi wisieć w internecie. Reguła, która tnie też płatności, jest gorsza niż brak reguły.