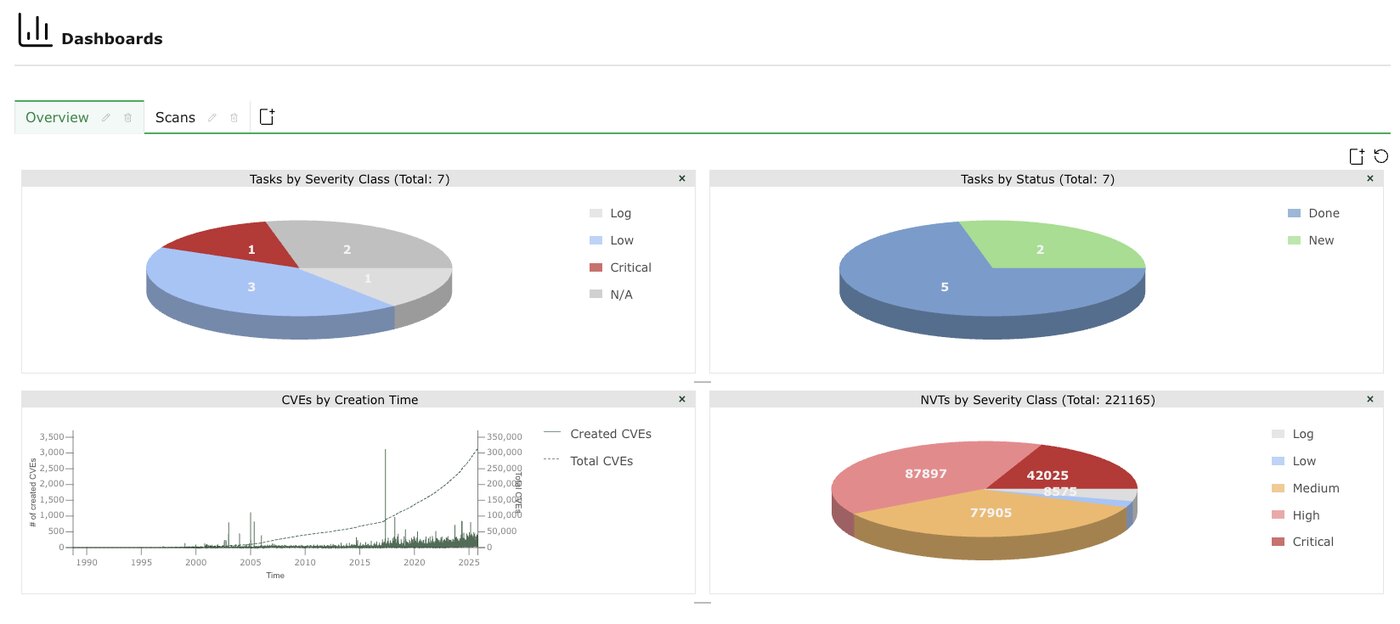
Większość audytów bezpieczeństwa kończy się raportem, którego nikt nie zamyka. Wynik skanu CIS albo posture chmury traktujemy jak zgłoszenia: priorytet, właściciel, okno serwisowe i weryfikacja.
Kontekst przed skanem
Zaczynamy od tego, co jest systemem krytycznym, jaki jest czas na odtworzenie i gdzie są dane kartowe albo dane osobowe. Dopiero potem mapujemy luki. Utwardzenie klastra, które zatrzyma płatności, nie jest przyspieszeniem.
Plan 30, 60 i 90 dni
Plan na 30, 60 i 90 dni daje zarządowi język: ryzyko, które zostaje, koszt i kolejność. Engineering dostaje konkret: tożsamość, sieć, logi, kopie. To jest audyt, który da się rozliczyć na następnym przeglądzie. Tak wygląda usługa audytu i zgodności.
W skrócie: raport bez właściciela i daty zostaje PDF-em. Audyt, który działa, ma backlog i ponowny skan.