Sklep pada albo na botach, albo na własnym piku. Próby kart i haseł biją w logowanie i płatność. Scraping czyści stany. Wstrzyknięty skrypt czeka na originie. Kampania dokłada ruch, którego nikt nie odróżni od ataku, jeśli nie ma bazowej mapy przepływów.
Krawędź i koszyk
Na krawędzi: Cloudflare na domenie sklepu i API. Limit zapytań na logowanie i checkout. Ocena bota na ścieżkach, które nie są webhookiem płatności. Serwer sklepu bez publicznego adresu. WAF nie zastępuje łatania Magento, tylko odcina masę, zanim dojdzie do PHP i bazy.
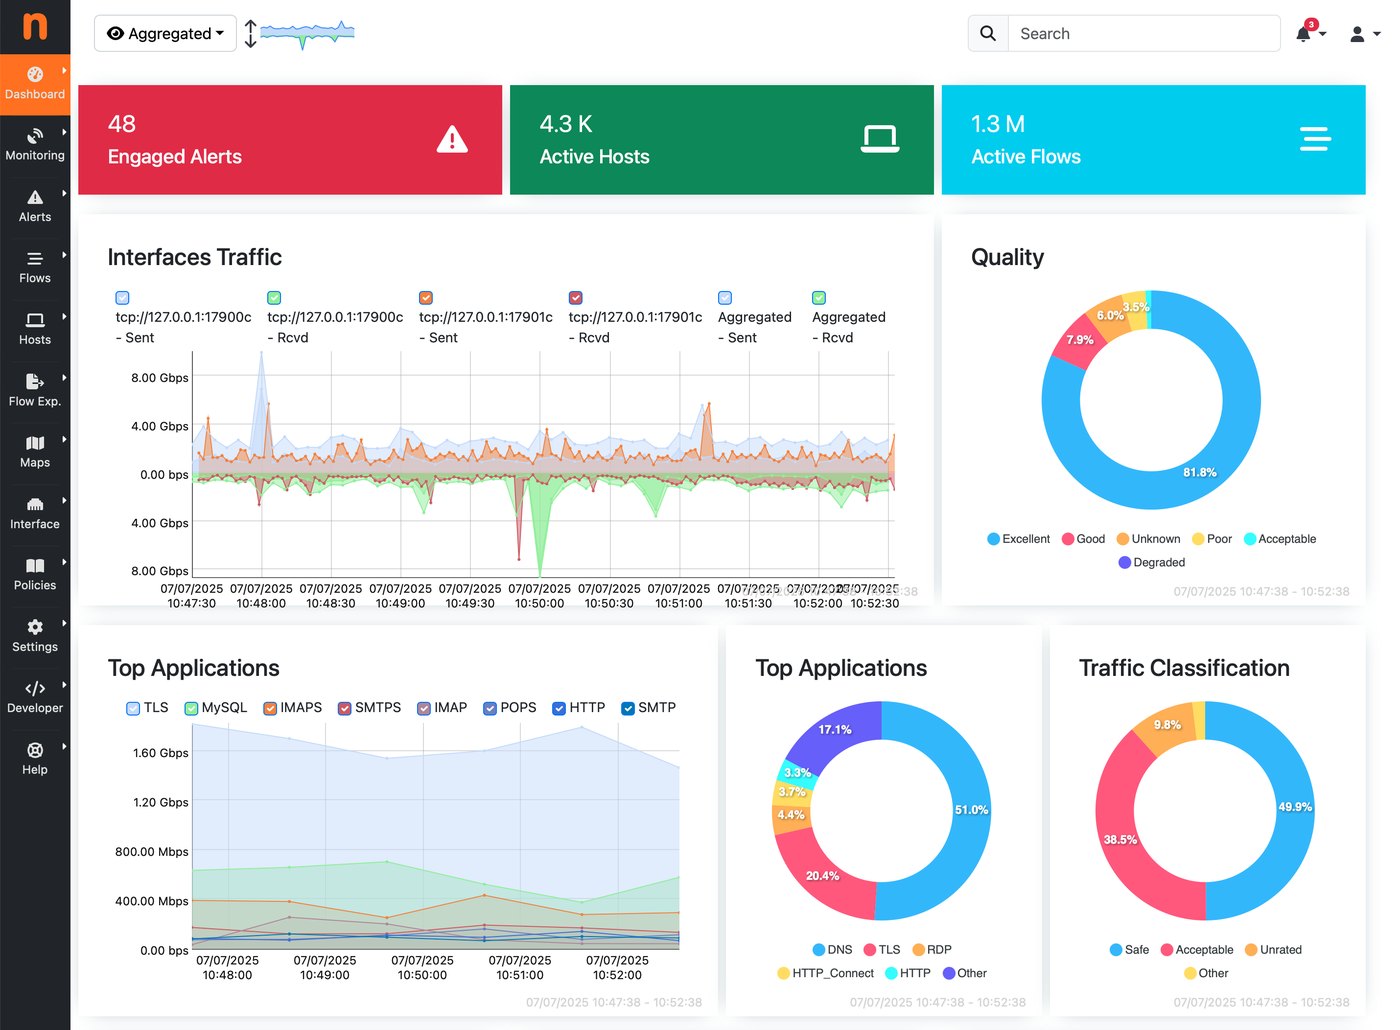
W sieci podgląd hostów i aplikacji mówi, czy skok to klienci, czy skan. Ten sam obraz idzie na dyżur razem z Cloudflare i Wazuh na hostach sklepu, bazy i panelu.
Test przed sezonem
Przed pikem testujemy ścieżkę koszyka, nie stronę główną. Potem okna zmian są zamknięte, kopia sprawdzona, a playbook mówi, kto podnosi wyzwanie, kto skaluje, kto wstrzymuje kampanię. Ochrona e-commerce to te warstwy razem, nie sam certyfikat na witrynie. Zakres: ecommerce i testy obciążeniowe.
W skrócie: przed sezonem wiesz, jak wygląda koszyk pod ruchem i jak odróżnić klientów od skanu. Certyfikat TLS tego nie załatwia.